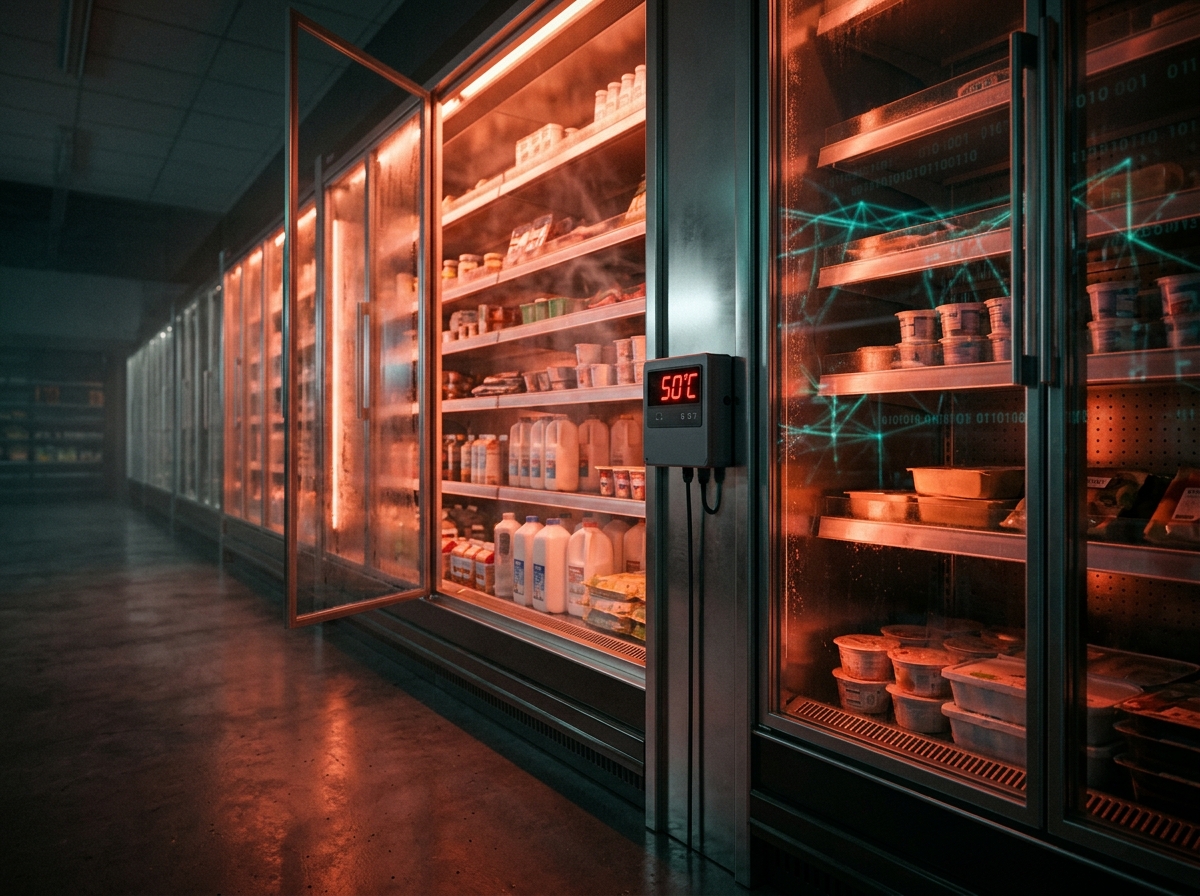
Un lunedì mattina i dipendenti di alcuni supermercati francesi aprono il negozio e trovano i banchi frigo a 50 gradi. Nessun guasto, nessun blackout: qualcuno, di notte, ha cambiato la temperatura da remoto. Tonnellate di prodotti da buttare.
Nelle settimane successive succede lo stesso in mezza Europa, Italia compresa. A inizio novembre l'Agenzia per la cybersicurezza nazionale (ACN) pubblica misure urgenti per tutta la filiera del freddo e Palazzo Chigi convoca una riunione d'emergenza.
Se non hai un supermercato potresti pensare che non sia affar tuo. Invece è uno degli esempi più chiari di un problema che vedo in tantissime aziende: dispositivi collegati a internet che nessuno controlla. Il frigorifero oggi, domani la caldaia, l'impianto di videosorveglianza, il macchinario in produzione o il router dell'ufficio. In questo articolo ti spiego cosa è successo, come sono entrati e come capire in poco tempo se la tua azienda ha lo stesso punto debole.
Cosa è successo: dalla Francia all'Italia in tre settimane
Ricostruisco i fatti dalle fonti pubblicate fino all'8 novembre 2026:
12 ottobre, Francia. Nella notte tra domenica e lunedì vengono manomessi i sistemi di refrigerazione di almeno 500 punti vendita, secondo Open. Tra le insegne citate ci sono Intermarché, Super U, Leclerc e Metro. Attacchi simili colpiscono catene nei Paesi Bassi e in Belgio.
2 novembre, Italia. L'ACN riceve la segnalazione di un'azienda di ristorazione collettiva in Toscana e rileva un attacco a un produttore di surgelati in Emilia-Romagna. Nelle stesse ore ci sono incursioni anche in Belgio, Lettonia, Irlanda e Lussemburgo.
Sicilia. Il gruppo Radenza parla di attacchi alla refrigerazione dei banchi in almeno tre punti vendita a Catania e uno a Palermo, "alle 4 del mattino". Il delegato di Federdistribuzione per la Sicilia parla di circa 20 punti vendita coinvolti nella grande distribuzione dell'isola. Sono in corso accertamenti anche su alcuni supermercati Coop.
3 novembre. Il sottosegretario Mantovano presiede una riunione dell'ACN a Palazzo Chigi. Indagano la Polizia Postale e la Procura nazionale antiterrorismo.
4 novembre. I gruppi filorussi NoName057(16) e Z-Pentest rivendicano gli attacchi in un video. Gli investigatori però sono cauti: la rivendicazione arriva tre settimane dopo il primo attacco e per ora nessuna pista è provata.
Chi c'è dietro conta per i servizi segreti. Per te conta molto di più come sono entrati, perché è lì che si capisce se potrebbe succedere anche a te.
Come sono entrati: niente di fantascientifico
La parte che dovrebbe preoccupare è proprio questa: non è servito un attacco sofisticato. Secondo quanto riportato:
I pannelli di controllo erano raggiungibili direttamente da internet. Il CERT francese ha confermato la compromissione di controllori Danfoss e Copeland "raggiungibili da internet". Bastava conoscere l'indirizzo IP del dispositivo.
Password deboli o di fabbrica. Il direttore dell'agenzia francese per la cybersicurezza (ANSSI) ha parlato in Senato di "difetti di sicurezza elementari" e di password deboli. Anche l'ACN cita le password predefinite mai cambiate.
Aggiornamenti non installati. Secondo Open, ad agosto i ricercatori di Team82 avevano segnalato falle nella gestione remota della refrigerazione Danfoss, e il produttore aveva rilasciato un aggiornamento. Molti impianti colpiti, probabilmente, non lo avevano mai ricevuto.
La telegestione come porta d'ingresso. Un imprenditore siciliano ha raccontato che gli attaccanti sono arrivati anche attraverso i servizi che gestiscono il monitoraggio a distanza degli impianti. Il problema della gestione centralizzata è semplice: una piattaforma che comanda cento negozi, se viene violata, spegne cento negozi.
Un dato per capire quanto è diffuso il problema: secondo Forescout, nel mondo ci sono circa 13.000 sistemi di refrigerazione esposti su internet in 99 Paesi. E parliamo solo dei frigoriferi.
Perché riguarda anche te (anche se non vendi surgelati)
I frigoriferi dei supermercati sono quello che in gergo si chiama OT, tecnologia operativa: dispositivi che comandano qualcosa di fisico. Fino a qualche anno fa erano isolati. Oggi quasi tutti hanno una scheda di rete, perché comodità vuol dire poterli controllare dallo smartphone o farli assistere dal manutentore senza che venga in sede.
Pensa a quanti ne hai in azienda senza saperlo:
l'impianto di videosorveglianza e il registratore delle telecamere;
la caldaia, la pompa di calore o il condizionatore con l'app;
l'allarme e il controllo accessi;
i macchinari in produzione con l'assistenza remota del fornitore;
il NAS dove salvi i backup, la stampante di rete, il centralino VoIP;
il router che ti ha installato il provider, con la stessa password da quando l'hai preso.
Ognuno di questi è un piccolo computer, spesso con un software vecchio, una password scritta sull'etichetta e un tecnico esterno che ci accede da remoto. E quasi nessuno, in azienda, sa dire con certezza quali sono raggiungibili da internet.
C'è anche un tema di responsabilità. Con la NIS2 la sicurezza informatica è diventata un obbligo degli organi di gestione dell'azienda, e la catena dei fornitori conta: se sei fornitore di un'azienda soggetta alla direttiva, ti chiederanno di dimostrare che i tuoi sistemi sono sotto controllo. Ne ho parlato in NIS2 e la scadenza del 31 ottobre: cosa devi fare anche se sei solo un fornitore.
Cosa raccomanda l'ACN
Il bollettino dell'ACN sulle "misure urgenti di verifica e mitigazione per operatori della distribuzione alimentare e della filiera del freddo" è rivolto a supermercati, logistica alimentare e manutentori degli impianti. Le raccomandazioni, però, valgono per qualsiasi azienda abbia dispositivi collegati in rete. In sintesi:
fare un inventario di tutti gli impianti collegati alla rete;
togliere da internet i pannelli di controllo e permettere l'accesso remoto solo tramite canali protetti, con VPN e autenticazione a più fattori;
sostituire le password predefinite o deboli;
separare la telegestione e l'assistenza remota dalla rete aziendale;
controllare che le impostazioni degli impianti non siano state modificate;
aggiornare o sostituire i dispositivi non più supportati dal produttore;
avere un piano di emergenza se l'impianto si ferma all'improvviso;
segnalare all'ACN accessi anomali o modifiche non autorizzate, conservando le tracce.
Sono indicazioni giuste. Il problema è che il punto 1, l'inventario, è proprio quello che quasi nessuno sa fare da solo. Non puoi proteggere un dispositivo che non sai di avere.
I 7 controlli da fare questa settimana
Ecco cosa farei io, in ordine, se fossi il titolare di una piccola o media azienda:
Fai l'elenco di tutto ciò che è collegato. Entra nel pannello del router (o chiedi a chi te lo gestisce) e guarda la lista dei dispositivi connessi. Spesso salta fuori qualcosa che nessuno ricordava.
Chiedi ai fornitori come accedono da remoto. Manutentore della caldaia, installatore delle telecamere, fornitore dei macchinari, chi segue il gestionale. Per ognuno: con che sistema entra? Con quale password? Chi altro ha quell'accesso?
Controlla le porte aperte sul router. Le voci "port forwarding", "virtual server" o "NAT" ti dicono quali dispositivi interni sono stati resi raggiungibili da fuori. Ogni riga lì dentro deve avere un motivo, e un responsabile.
Cambia tutte le password di fabbrica. Router, telecamere, NAS, pannelli degli impianti. Se l'etichetta sotto il dispositivo riporta "admin/admin" o una password stampata, quella è la prima che proverà chiunque.
Aggiorna o pensiona. Se un dispositivo non riceve più aggiornamenti dal produttore, va isolato dalla rete o sostituito. Vale anche per il sito: un software vecchio è una porta aperta, come abbiamo visto con la falla PHP2Shell.
Separa le reti. Telecamere, impianti e ospiti non devono stare sulla stessa rete dei computer dove ci sono contabilità e dati dei clienti. Con un router professionale bastano poche ore di configurazione.
Scrivi cosa fare se succede. Chi chiami? Come ripristini? Dove sono i backup? Un piano di una pagina vale più di niente. Se ti serve uno schema di partenza, quello che ho scritto per i siti hackerati si adatta bene anche agli altri sistemi.
Il controllo che puoi fare da solo non basta: ecco perché
Questi sette punti ti tolgono di mezzo gli errori più grossi. Ma c'è un limite: guardano la tua rete da dentro, con gli occhi di chi la conosce. Chi attacca la guarda da fuori, e vede cose diverse: un dispositivo che il fornitore ha esposto senza dirtelo, un servizio dimenticato, una versione vulnerabile che risponde su una porta che non sapevi aperta.
È lo stesso schema che ho descritto per SSHole, la falla di OpenSSH: nessun pannello ti avvisa, ci arrivi solo se qualcuno prova davvero a entrare. Ed è esattamente il lavoro di un penetration test: simulare un attacco reale, con il tuo permesso, per trovare i punti deboli prima che li trovi qualcun altro. Il risultato non è un allarme generico, ma una lista concreta: cosa è esposto, quanto è grave, come si sistema.
Lo stesso vale per il sito web, che spesso è il dispositivo più esposto di tutti perché è pubblico per definizione. Se è su WordPress, parti dalle migliori pratiche per la sicurezza su WordPress. Se il browser lo segnala come non sicuro, leggi perché il mio sito risulta non sicuro.
Domande frequenti
Cosa è successo ai frigoriferi dei supermercati?
Tra ottobre e novembre 2026 gli impianti di refrigerazione di centinaia di supermercati europei sono stati manomessi da remoto, alzando la temperatura dei banchi frigo. In Francia sono stati colpiti almeno 500 punti vendita; in Italia sono stati segnalati attacchi in Sicilia, Toscana ed Emilia-Romagna.
Come hanno fatto gli hacker a entrare nei frigoriferi?
Secondo le autorità francesi e l'ACN, i pannelli di controllo degli impianti erano raggiungibili direttamente da internet e protetti da password deboli o di fabbrica. In alcuni casi non erano stati installati gli aggiornamenti di sicurezza rilasciati dal produttore. Gli attaccanti sono passati anche dai sistemi di telegestione usati per il monitoraggio a distanza.
Chi c'è dietro l'attacco ai supermercati?
I gruppi filorussi NoName057(16) e Z-Pentest hanno rivendicato gli attacchi il 4 novembre 2026, ma gli investigatori non hanno ancora confermato il loro coinvolgimento. Le indagini sono condotte da Polizia Postale e Procura nazionale antiterrorismo.
La mia azienda può subire un attacco simile anche senza frigoriferi?
Sì. Qualsiasi dispositivo collegato a internet e mal configurato può essere un punto d'ingresso: telecamere, caldaie, allarmi, NAS, macchinari con assistenza remota, router. Il rischio è lo stesso: password di fabbrica, software non aggiornato e accessi remoti non protetti.
Come faccio a sapere se i miei dispositivi sono esposti su internet?
Puoi partire dall'elenco dei dispositivi nel pannello del router e dalle regole di port forwarding, e chiedere ai fornitori come accedono da remoto. Per avere la certezza serve però un controllo dall'esterno, come un vulnerability assessment o un penetration test, che mostra cosa vede davvero un attaccante.